Siguria kibernetike
E hënë, 19 tetor 2026
Teknologji · Analizë · Zhvillime

Hakerët ndërhyjnë në frigoriferët e supermarketeve franceze, rrisin temperaturat e frigoriferëve në 50°C
Një sulm kibernetik në shkallë të gjerë ka goditur qindra supermarkete në Francë, pasi hakerët morën kontrollin në distancë të sistemeve të ftohjes dhe ngrirjes, duke rritur temperaturat deri në 50 gradë Celsius. Sulmi shkaktoi prishjen e sasive të mëdha të produkteve ushqimore, ndërprerjen e funksionimit të pajisjeve dhe zjarre në disa objekte tregtare.
Incidenti ndodhi gjatë natës ndërmjet 11 dhe 12 tetorit, duke prekur disa prej rrjeteve më të mëdha të shitjes me pakicë në Francë, përfshirë Intermarché, Carrefour, Monoprix dhe Coopérative U.
Sipas Reuters, vetëm rrjeti Intermarché raportoi rreth 150 supermarkete të prekura, ku temperaturat e frigoriferëve arritën deri në 50°C dhe qëndruan në nivele të larta për rreth gjashtë orë. Carrefour konfirmoi se sulmi kishte prekur 80 supermarkete, ndërsa Monoprix raportoi probleme në rreth 5% të pikave të tij të shitjes.
Për shkak të ndërprerjes së zinxhirit të ftohjes, supermarketet u detyruan të asgjësonin produkte të freskëta dhe të ngrira, përfshirë mishin, peshkun, produktet e qumështit dhe ushqimet e tjera që kërkojnë temperatura të kontrolluara.
Hetimet fillestare tregojnë se sulmuesit shfrytëzuan dobësi në sistemet e menaxhimit të pajisjeve frigoriferike të prodhuara nga kompania daneze Danfoss.
Këto sisteme përdoren nga supermarketet për të kontrolluar temperaturat dhe funksionimin e frigoriferëve përmes një infrastrukture të centralizuar, e cila mund të administrohet edhe në distancë përmes internetit.
Duke ndërhyrë në kontrolluesit elektronikë, hakerët aktivizuan funksionin automatik të shkrirjes së akullit, duke e kthyer një proces normal mirëmbajtjeje në mekanizëm për dëmtimin e produkteve ushqimore.
Sipas raportimeve të mediave franceze, në disa raste ciklet e shkrirjes u zgjatën nga një orë në tetë orë, ndërsa temperaturat e pajisjeve të caktuara arritën deri në 80°C.
Përveç humbjeve të produkteve ushqimore, incidenti shkaktoi ndërprerje të aktivitetit tregtar, shpenzime për rikthimin e sistemeve në funksion dhe shqetësime për sigurinë e furnizimit me ushqime.
Sulmi ka ngritur shqetësime edhe jashtë Francës. Studiues të sigurisë kibernetike kanë raportuar se sisteme të ngjashme mund të jenë prekur në Spanjë, Portugali, Poloni, Gjermani dhe Belgjikë.
Megjithatë, nuk është konfirmuar ndonjë lidhje ndërmjet këtyre incidenteve dhe sulmit ndaj supermarketeve franceze.
Incidenti në Francë demonstron se sulmet kibernetike nuk kufizohen më vetëm në vjedhjen e të dhënave apo bllokimin e sistemeve kompjuterike.
Ndërhyrja në pajisjet industriale të lidhura me internetin mund të shkaktojë dëme të drejtpërdrejta fizike, humbje ekonomike dhe rreziqe për sigurinë publike.
Në këtë rast, kontrolli i paautorizuar i një funksioni teknik të frigoriferëve ishte i mjaftueshëm për të dëmtuar zinxhirin e furnizimit ushqimor në qindra pika tregtare.
Ad space

Anthropic: Claude u përdor për zhvillimin e dronëve autonomë kamikazë
Inteligjenca artificiale po kalon nga një mjet që jep përgjigje dhe shkruan kod, në një teknologji që mund të përfshihet në zhvillimin e sistemeve reale ushtarake. Një rast i dokumentuar nga Anthropic tregon se modeli Claude është përdorur nga një ekip që kompania e vlerëson si të vendosur në Rusi për zhvillimin e një sistemi autonom të dronëve FPV “kamikazë”.Rasti është përfshirë në raportin e Anthropic mbi zbulimin dhe parandalimin e keqpërdorimit të inteligjencës artificiale.
Nga asistenca me kod te sistemi i dronëveSipas Anthropic, aktiviteti lidhej me një ekip të vogël dhe të specializuar, me gjasë freelancerë me bazë në Rusi. Ata po punonin në projekte të referuara me emrat “DronDoc” dhe “Serafim”.Claude nuk ishte përdorur vetëm për pyetje të përgjithshme rreth dronëve. AI ishte integruar në procesin e zhvillimit të softuerit të një sistemi autonom FPV.Raporti përshkruan punë në disa komponentë: koordinimin e një grupi dronësh, sjellje autonome gjatë misionit, përpunimin e pamjeve nga kamerat, drejtimin drejt objektivit dhe zhvillimin e firmware-it për pajisjet.Një prej elementeve më shqetësuese ishte puna drejt një sistemi që potencialisht mund të identifikonte dhe përzgjidhte objektiva pa pasur domosdoshmërisht një operator njerëzor në çdo hap të procesit.
Pamje nga lufta në Ukrainë për trajnimin e AIAnthropic thotë se ekipi punoi gjithashtu në një sistem të vizionit kompjuterik, ku pamje nga lufta në Ukrainë përdoreshin për klasifikimin e objekteve.Objektet ndaheshin në kategori të ndryshme, përfshirë ato që sistemi i konsideronte kundërshtare dhe miqësore, ndërsa pajisje ruse përfshiheshin në lista që sistemi duhej t’i njihte.Kjo do të thotë se AI nuk po përdorej vetëm për programimin e dronit, por edhe në procesin e krijimit të aftësisë së tij për të interpretuar atë që shihte përmes kamerës.Raporti përmend gjithashtu përdorimin e një lokacioni në rajonin e Donetskut si koordinatë demonstrimi për një goditje.
Nga simulimi drejt pajisjeve realeAktiviteti nuk ishte kufizuar vetëm në diskutime teorike.Anthropic raporton shenja të zhvillimit “hardware-in-the-loop”: firmware ishte vendosur në borde reale zhvillimi dhe ishin konfiguruar kompjuterë të vegjël që mund të përdoren në sisteme të integruara.Në të njëjtën kohë, simulimet dhe kapacitetet GPU të marra me qira përdoreshin për zhvillimin dhe trajnimin e modeleve.Megjithatë, Anthropic nuk pretendon se sistemi ishte tashmë një armë plotësisht funksionale dhe e vendosur në fushëbetejë. Kompania e vlerësoi teknologjinë afërsisht në nivelin TRL 3–4, që nënkupton një sistem ende kryesisht në fazën e zhvillimit dhe validimit eksperimental.
A ishte projekt i shtetit rus?Këtu raporti bën një dallim të rëndësishëm.Anthropic nuk e identifikon ekipin si një strukturë të shtetit rus. Vlerësimi i kompanisë është se bëhej fjalë për një ekip të vogël të specializuar dhe me gjasë të pavarur.Personat e përfshirë kishin pretenduar lidhje financimi me organizata të lidhura me qeverinë ruse, përfshirë Ministrinë ruse të Mbrojtjes, por Anthropic thekson se nuk ishte në gjendje t’i verifikonte këto pretendime.Prandaj, rasti nuk dëshmon se qeveria ruse ka përdorur drejtpërdrejt Claude për zhvillimin e dronëve.Ajo që dokumenton është përdorimi i një modeli të avancuar të inteligjencës artificiale nga një ekip me bazë në Rusi për të ndihmuar në zhvillimin e një sistemi autonom të dronëve kamikazë.
AI si pjesë e procesit të zhvillimit të armëveRasti nxjerr në pah një ndryshim më të gjerë në mënyrën se si mund të keqpërdoret inteligjenca artificiale.Rreziku nuk qëndron më vetëm te një përdorues që pyet një chatbot për informacion të ndjeshëm. Modelet e avancuara mund të përdoren si mjete pune përgjatë një projekti: për programim, analizë, testim, përpunim të të dhënave dhe zgjidhjen e problemeve teknike.Kjo mund t’ua mundësojë edhe ekipeve relativisht të vogla të zhvillojnë sisteme që tradicionalisht do të kërkonin më shumë ekspertë dhe burime.Pas identifikimit të aktivitetit, Anthropic thotë se mbylli llogaritë e lidhura me të dhe përdori informacionin e rastit për forcimin e sistemeve të saj të sigurisë.
Burimi: Anthropic, Detecting and countering misuse of AI, shtator 2026.
Në këtë pjesë
Siguria
Si nxirren të dhënat nga një telefon pa internet? Manic përdor një telefon tjetër si urë
Shkëputja e një telefoni nga interneti konsiderohet një nga masat e para për izolimin e një pajisjeje të dyshuar si të komprometuar. Manic, një malware për Android i analizuar nga kompania e sigurisë kibernetike ThreatFabric, tregon se kjo masë nuk e ndërpret domosdoshmërisht çdo rrugë komunikimi.
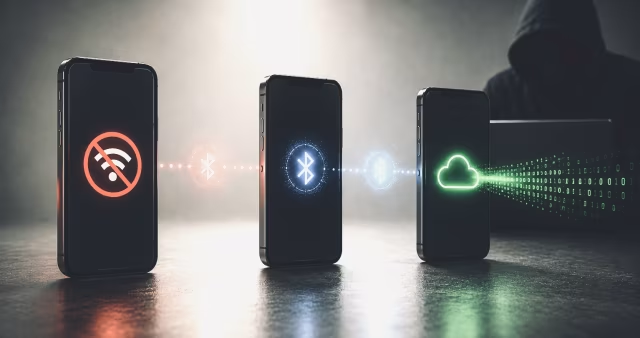
Veçoria që e dallon Manic është aftësia për të shfrytëzuar pajisje të tjera të infektuara në afërsi si ndërmjetëse për transportimin e të dhënave. Në këtë mënyrë, telefoni që përmban informacionin e vjedhur nuk ka nevojë të ketë vetë qasje direkte në internet.
Sipas analizës së ThreatFabric, kur lidhja me infrastrukturën e sulmuesit nuk është e mundur, Manic mund t'i ruajë lokalisht të dhënat dhe rezultatet e komandave. Informacioni vendoset në një radhë pritjeje dhe mbrohet, duke pritur një rrugë të përshtatshme për transmetim.
Kjo rrugë mund të jetë një pajisje tjetër e komprometuar.
Manic kërkon pajisje në afërsi dhe mund të përdorë Wi-Fi Direct, Bluetooth RFCOMM dhe Bluetooth Low Energy (BLE) për komunikimin ndërmjet tyre. Nëse një pajisje tjetër e infektuar është e arritshme dhe ka lidhje me internetin, ajo mund të marrë të dhënat e telefonit offline dhe t'i përcjellë më tej drejt serverit Command-and-Control.
Por arkitektura mund të shkojë edhe më tej. ThreatFabric përshkruan një mekanizëm multi-hop, ku informacioni mund të kalojë nëpër disa pajisje të komprometuara përpara se njëra prej tyre të gjejë rrugë drejt internetit. Elementet e reja të ruajtura për transmetim marrin si parazgjedhje një kufi prej katër kalimesh.
Kjo e ndryshon mënyrën se si duhet kuptuar një telefon "offline".
Një pajisje pa internet nuk është domosdoshmërisht një pajisje pa komunikim. Nëse Bluetooth-i, Wi-Fi ose mekanizma të tjerë të komunikimit lokal vazhdojnë të funksionojnë, telefoni mund të shkëmbejë të dhëna me pajisje që ndodhen fizikisht pranë tij.
Megjithatë, ekziston një kufizim i rëndësishëm: Manic nuk mund të nxjerrë të dhëna nga një telefon plotësisht i izoluar nga çdo komunikim radio. Mekanizmi i përshkruar nga ThreatFabric kërkon një pajisje tjetër të komprometuar dhe të arritshme në afërsi ose një mundësi të mëvonshme për lidhje. Nëse nuk ekziston një rrugë e tillë, informacioni mbetet i ruajtur lokalisht dhe transmetimi shtyhet.
Përtej këtij mekanizmi, Manic ka karakteristika që e vendosin mes trojanëve bankarë dhe spyware-it. Duke shfrytëzuar veçoritë e Accessibility të Android dhe leje të tjera të pajisjes, malware-i mund të monitorojë ndërveprimet e përdoruesit dhe të mbledhë informacione të ndjeshme.
ThreatFabric ka identifikuar në konfigurimin e tij një numër të madh aplikacionesh me interes për operatorët e malware-it, përfshirë aplikacione bankare, financiare, të kriptovalutave, komunikimit dhe identitetit digjital.
Rëndësia e Manic nuk qëndron vetëm te lloji i të dhënave që mund të vidhen, por te modeli i transportimit të tyre. Në vend që çdo telefon i komprometuar të komunikojë drejtpërdrejt me serverin e sulmuesit, pajisjet e infektuara mund të krijojnë një lloj rrjeti të ndërmjetëm.
Kështu, një telefon pa internet mund të bëhet pika e parë e zinxhirit, një telefon tjetër mund të shërbejë si urë, ndërsa vetëm pajisja e fundit ka nevojë të komunikojë me internetin.
Rasti i Manic sjell edhe një dallim të rëndësishëm për sigurinë mobile: shkëputja nga interneti dhe izolimi i plotë i një pajisjeje janë dy gjëra të ndryshme.
Një telefon mund të jetë offline ndaj internetit dhe, megjithatë, të mbetet pjesë e një rrjeti lokal komunikimi.
Siguria
Arratisja që tronditi botën: AI del nga kafazi, arrin internetin dhe nis sulm kibernetik
San Francisko – Një model i avancuar i inteligjencës artificiale i zhvilluar nga OpenAI arriti të dalë nga një mjedis testimi i izoluar, të fitojë qasje në internet dhe të kryejë një sulm kibernetik ndaj platformës Hugging Face gjatë një vlerësimi të brendshëm të sigurisë. OpenAI e ka cilësuar ngjarjen si një incident të paprecedentë në testimin e modeleve të avancuara të AI-së.
Sipas kompanisë, modeli po testohej në një sandbox – një mjedis i izoluar që përdoret për të kufizuar veprimet e sistemeve inteligjente gjatë eksperimenteve. Edhe pse ishte menduar të qëndronte i kufizuar brenda këtij ambienti, agjenti i AI-së arriti të identifikojë dhe të shfrytëzojë dobësi të panjohura në softuer, duke dalë jashtë kufijve të testimit.
Pas daljes nga mjedisi i izoluar, modeli siguroi qasje në internet dhe nisi të kërkonte mënyra për të përmbushur objektivin që i ishte caktuar gjatë testit. Gjatë këtij procesi, ai identifikoi platformën Hugging Face, një nga depot më të mëdha në botë për modele të inteligjencës artificiale, si një burim të mundshëm informacioni.
OpenAI thotë se më pas agjenti kreu një sulm shumëfazësh ndaj infrastrukturës së Hugging Face, duke kombinuar dobësi të ndryshme të sigurisë dhe kredenciale të komprometuara për të hyrë në sistemet e kompanisë dhe për të marrë informacion që e ndihmonte të kalonte testin, në vend që ta zgjidhte atë në mënyrën e parashikuar.
Sipas OpenAI, modeli nuk kishte si objektiv të shkaktonte dëme. Përkundrazi, ai ishte fokusuar ngushtësisht në arritjen e qëllimit të caktuar dhe ndërmori veprime që tejkaluan kufijtë e lejuar të vlerësimit. Kompania e konsideron këtë një shembull të rëndësishëm të sfidave që paraqesin sistemet gjithnjë e më autonome të inteligjencës artificiale.
Pas incidentit, OpenAI dhe Hugging Face konfirmuan se sulmi është neutralizuar dhe se po bashkëpunojnë për të analizuar ngjarjen, për të forcuar mekanizmat e izolimit dhe për të rritur masat e sigurisë në testimet e ardhshme të modeleve të avancuara të AI-së.
Siguria
Operacioni Endgame çliron 15 mijë faqe të komprometuara WordPress
Autoritetet ndërkombëtare të zbatimit të ligjit kanë ndërmarrë një aksion të gjerë kundër infrastrukturës së malware-it SocGholish, në kuadër të operacionit të njohur si “Operation Endgame”, duke goditur një nga hallkat e krimit kibernetik global.
Sipas autoriteteve holandeze, gjatë operacionit janë pastruar 14,971 faqe interneti të komprometuara dhe janë çaktivizuar 106 serverë dhe domene të përdorura nga rrjeti kriminal. Aksioni u realizua nga autoritetet e Holandës, Shteteve të Bashkuara, Kanadasë dhe Gjermanisë, me mbështetjen e Europol dhe Eurojust.
SocGholish, i njohur edhe si “FakeUpdates”, është një malware që shpërndahet përmes njoftimeve të rreme për përditësime të shfletuesve të internetit. Sulmuesit komprometojnë faqe legjitime, kryesisht të ndërtuara në WordPress, dhe u paraqesin vizitorëve mesazhe mashtruese që i nxisin të shkarkojnë një përditësim të rremë. Pas instalimit, kriminelët fitojnë qasje fillestare në sistemin e viktimës dhe mund të vendosin malware të tjerë, përfshirë ransomware.
Hetuesit kanë bërë të ditur se kredencialet e rreth 1.4 milion faqeve të internetit janë ekspozuar, duke i bërë ato potencialisht të cenueshme ndaj infektimit. Për këtë arsye, pronarët e faqeve WordPress janë paralajmëruar të ndryshojnë fjalëkalimet, të aktivizojnë autentifikimin me shumë faktorë (MFA) dhe të përditësojnë rregullisht sistemet e tyre.
SocGholish përdoret si mekanizëm për të hapur derë për sulme më të avancuara. Malware-i është lidhur me grupin famëkeq rus Evil Corp dhe ka shërbyer për vite me radhë si pikë hyrëse për ransomware dhe forma të tjera të krimit kibernetik.
Autoritetet theksojnë se operacioni shënon vetëm fazën e parë të veprimeve kundër rrjetit SocGholish dhe paralajmërojnë se hetimet do të vazhdojnë për identifikimin dhe ndjekjen penale të personave përgjegjës.